Sécurité du compte
Quelqu’un vous demande vos clés API Binance pour trader à votre place : ce qu’elles permettent vraiment
Une clé API n’est pas un simple droit de regard : selon les cases cochées, elle permet de trader et même de retirer. Ce que Binance bloque par défaut, pourquoi la demande « ajoute mon adresse IP » est le vrai signal d’alerte, et les vérifications AMF à faire avant de confier la gestion de son compte.
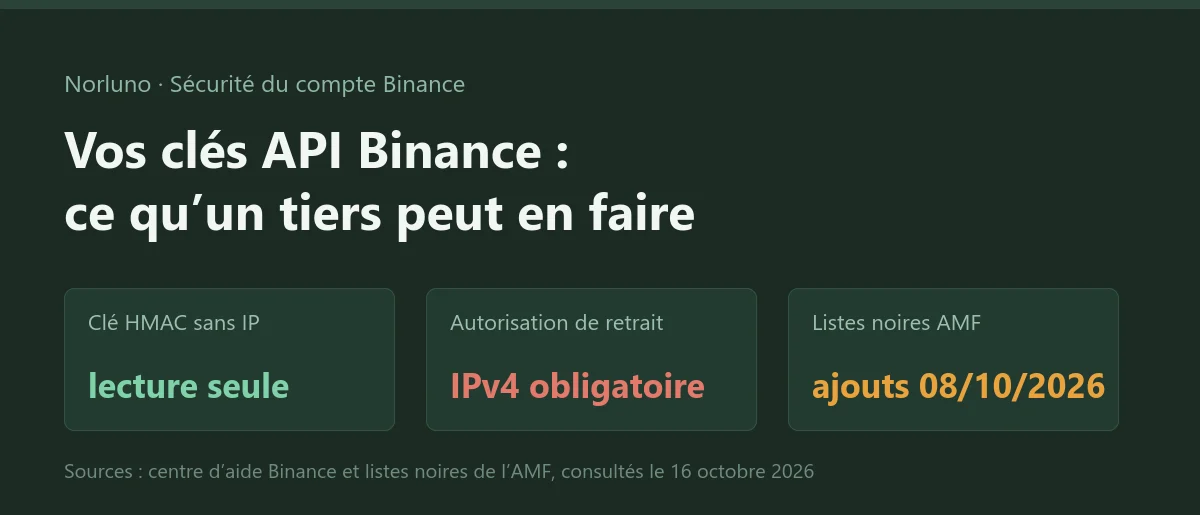
Un message arrive sur Telegram, WhatsApp ou en commentaire sous une vidéo : « Je gère ton compte, tu gardes tes fonds chez toi, tu me donnes juste tes clés API. » La formule rassure parce qu'elle est à moitié vraie — vos cryptos restent effectivement sur votre compte Binance. Mais une clé API n'est pas un droit de regard : c'est un jeu d'identifiants qui agit à votre place, dans la limite des cases cochées au moment de sa création.
Cet article ne traite pas de la programmation d'un bot. Il répond à une question plus terre à terre : qu'est-ce qu'un tiers peut réellement faire avec vos clés, quels garde-fous Binance applique par défaut, et quelles vérifications l'Autorité des marchés financiers (AMF) recommande avant de confier la gestion de son épargne à quelqu'un. Toutes les informations proviennent des pages officielles de Binance et de l'AMF, consultées le 16 octobre 2026 ; les dates de mise à jour sont indiquées à chaque fois.
Ce qu'une clé API permet exactement
La page d'aide de Binance consacrée à la création des clés API (mise à jour indiquée : 20 mars 2025) ne laisse pas de place au doute sur l'étendue possible : « Les données peuvent être extraites de Binance et interagir avec des applications externes. Vous pouvez consulter les données de votre portefeuille et de vos transactions, effectuer des trades, et même déposer ou retirer vos fonds en utilisant des programmes conçus par des tiers. »
Trois choses à retenir de cette phrase.
D'abord, une clé API couvre un spectre qui va de la simple lecture jusqu'au retrait. Ce n'est pas le type de clé qui décide, ce sont les autorisations activées.
Ensuite, il existe deux familles de clés. Les clés générées par le système utilisent le chiffrement symétrique HMAC : Binance vous remet une clé API et une clé secrète, deux chaînes de caractères. Les clés auto-générées utilisent Ed25519 ou RSA : vous créez vous-même la paire de clés et ne transmettez que la clé publique à Binance. Dans le premier cas, quiconque détient les deux chaînes peut signer des requêtes à votre place ; dans le second, la clé privée ne quitte jamais votre machine — sauf si vous la copiez quelque part.
Enfin, créer une clé suppose un compte déjà abouti : Binance exige l'authentification à deux facteurs active, un dépôt de n'importe quel montant sur le portefeuille Spot pour activer le compte, et la vérification d'identité terminée. Autrement dit, la clé est toujours adossée à un compte vérifié à votre nom. Le risque réglementaire et fiscal, lui, ne se délègue pas.
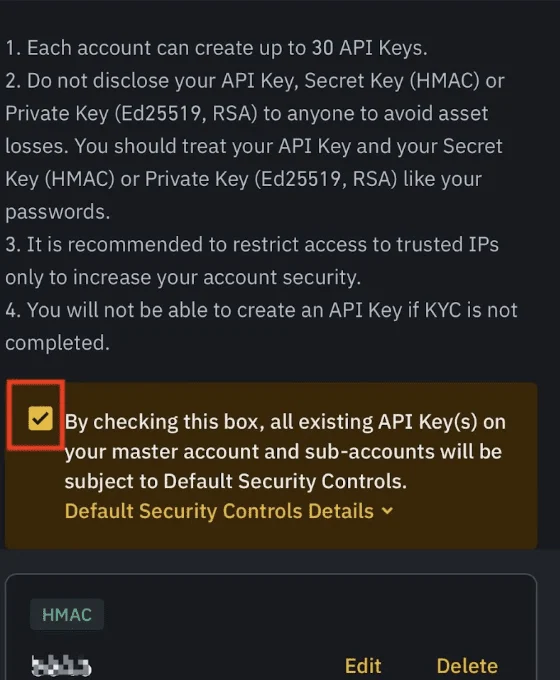
L'encadré affiché dans l'application Binance résume la position de la plateforme : 30 clés au maximum par compte, aucune divulgation de la clé API, de la clé secrète (HMAC) ou de la clé privée (Ed25519, RSA) à qui que ce soit, restriction aux IP de confiance recommandée, et aucune clé possible sans vérification d'identité. La deuxième règle précise le niveau de sensibilité attendu : traiter ces chaînes « comme vos mots de passe ».
Les garde-fous que Binance applique par défaut
C'est le point le plus mal connu, et c'est celui qui change tout dans une discussion avec un prétendu gestionnaire.
La FAQ officielle répond ainsi à la question « Pourquoi ne puis-je activer aucune autorisation autre que la lecture ? » : « La ou les clé(s) API HMAC à accès IP non restreint n'auront pas d'autres autorisations que celle de la lecture. Si vous souhaitez activer d'autres autorisations, veuillez ajouter des restrictions d'accès IP (au format IPv4), utiliser des clés auto-générées (telles que Ed25519 ou RSA) ou désactiver les contrôles de sécurité par défaut. »
Et pour le retrait, la règle est encore plus nette : « L'ajout de restrictions d'accès IP (au format IPv4) est obligatoire pour activer l'autorisation de retrait. »
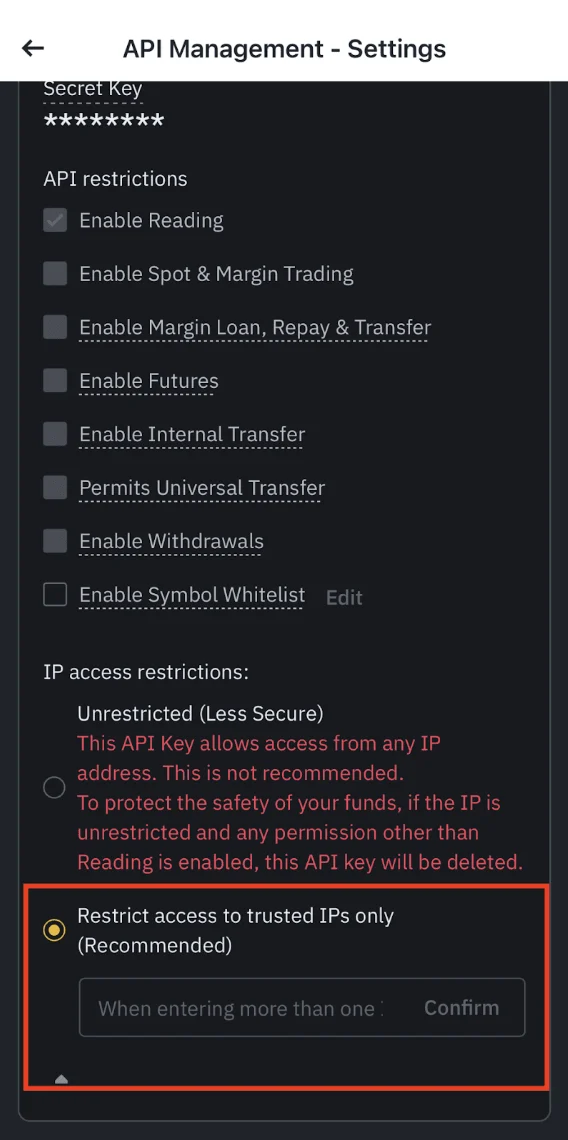
La capture publiée par Binance montre le panneau tel qu'il apparaît dans l'application : seule la lecture est cochée par défaut, et l'avertissement en rouge sous l'option « Unrestricted (Less Secure) » annonce la sanction automatique — si l'IP n'est pas restreinte et qu'une autorisation autre que la lecture est activée, la clé sera supprimée. L'interface des captures officielles est en anglais, même sur la page d'aide française ; sur votre compte, ces mêmes options sont traduites — la page française parle par exemple de l'option « Activer la lecture » et de « l'autorisation de retrait ».
Deux autres règles figurent sur la même page. Depuis le 30 janvier 2023 à 00 h 00 UTC, une clé générée par le système dont l'IP n'est pas restreinte ne peut être définie que sur « Activer la lecture ». Et l'autorisation Futures reste grisée si la clé a été créée avant l'activation du compte Futures ou si la marge du portefeuille est activée — une clé ancienne ne « débloque » donc pas les contrats à terme.
Conséquence pratique : la demande qui doit vous alerter n'est pas « donne-moi ta clé », c'est « ajoute mon adresse IP » ou « décoche les contrôles de sécurité par défaut ». C'est précisément l'étape qui retire le garde-fou. Une fois l'IP du tiers enregistrée, les autorisations de trading — et, si elle est cochée, celle de retrait — fonctionnent depuis sa machine, pas depuis la vôtre.
Trois demandes auxquelles il faut répondre non
« Envoie-moi aussi la clé secrète. » Binance rappelle que la clé secrète n'est visible qu'au moment de la création et qu'elle est ensuite masquée définitivement : perdue, elle n'est pas récupérable, il faut créer une nouvelle clé. Cette conception a un but, et la page de conseils de sécurité de Binance le formule sans ambiguïté : « Gardez vos clés API en sécurité comme s'il s'agissait de votre mot de passe. Ne partagez jamais votre clé API avec des tiers. Supprimez tout accès à l'API inutilisé ou inutile. N'ajoutez pas de clés API si vous n'êtes pas sûr(e) de ce qu'elles signifient pour vous. »
« Coche l'autorisation de retrait, c'est pour te verser tes bénéfices. » Un gain réalisé sur votre compte y reste : il n'y a aucune raison technique d'activer les retraits pour « vous » payer. L'autorisation de retrait sert à sortir des fonds vers une adresse externe, et elle exige une restriction IPv4 — celle du tiers, en l'occurrence. La protection symétrique existe déjà côté compte : la liste blanche des adresses de retrait, que Binance recommande d'activer pour « limiter les retraits à effectuer aux adresses vérifiées de la liste blanche uniquement ».
« Mon robot fait X % par mois, il suffit de le brancher. » La FAQ API (mise à jour indiquée : 13 janvier 2025) décrit un environnement nettement moins docile que les promesses : au-delà d'environ 6 000 requêtes par minute l'adresse IP est bannie ; les limites d'ordres s'appliquent au compte ; un modèle d'apprentissage automatique note le comportement de trading et bannit « pour une durée déterminée, allant de cinq minutes à trois jours » les profils qui s'écartent trop de la moyenne — annulations massives sans exécution, taux de conversion faible, front-running répété sur la meilleure offre ; et une erreur HTTP 403 signale une règle du pare-feu applicatif, restriction qui « dure généralement cinq minutes ». À noter : la page donne deux chiffres différents pour la limite d'ordres, « 100 ordres toutes les dix secondes » dans l'aperçu et « dix par dix secondes » un peu plus bas. La version anglaise présente la même incohérence : c'est une raison de plus de tester soi-même plutôt que de se fier à un chiffre récité par un vendeur de stratégie.
Ce que Binance fera — et ne fera pas — si ça tourne mal
La même FAQ est explicite sur le périmètre de l'assistance : « Malheureusement, nous ne prenons pas en charge les services ou outils tiers. Veuillez contacter le service et/ou les développeurs de ces outils pour obtenir de l'aide. En outre, il est risqué de saisir vos clés API Binance et/ou vos clés secrètes sur n'importe quelle plateforme tierce. Veuillez utiliser ces services à votre propre convenance. »
Deux autres points utiles à connaître avant d'en avoir besoin :
- Une restriction en cours ne se lève pas sur demande. À la question « j'ai corrigé mon code, pouvez-vous restaurer mon accès plus rapidement ? », la réponse officielle tient en un mot : « Non. Vous devez attendre la fin de l'interdiction. »
- Une clé peut disparaître pour deux raisons documentées : une purge ancienne visant les clés inutilisées antérieures au 7 mars 2018, et surtout la désactivation du compte, qui « entraîne la suppression de toutes les clés API actives ». C'est le geste de dernier recours si vous perdez le contrôle de vos accès — il coupe aussi tout le reste.
Autrement dit, les ordres passés avec votre clé sont des ordres passés par vous, du point de vue de la plateforme. Si une stratégie tierce vide votre solde en frais, en pertes ou en retraits autorisés, le support ne rejouera pas la partie.
Côté français : la vérification à faire avant, pas après
En France, proposer de gérer les crypto-actifs d'autrui n'est pas une activité libre. L'AMF a mis à jour sa page « Investir en crypto-actifs : quel professionnel choisir ? » le 27 juillet 2026, et le cadre y a changé récemment.
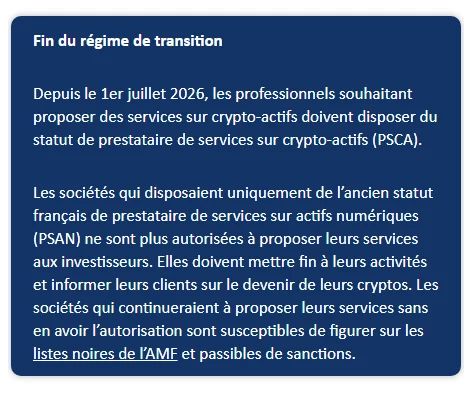
Depuis le 1er juillet 2026, un professionnel qui propose des services sur crypto-actifs doit disposer du statut de prestataire de services sur crypto-actifs (PSCA), créé par le règlement européen MiCA. Les sociétés qui ne disposaient que de l'ancien statut français PSAN « ne sont plus autorisées à proposer leurs services aux investisseurs » et celles qui continueraient sans autorisation « sont susceptibles de figurer sur les listes noires de l'AMF et passibles de sanctions ».
Deux éléments de cette page concernent directement notre scénario. Primo, « la fourniture de services de gestion de portefeuille de crypto-actifs » fait partie de la liste des services qui exigent l'agrément : celui qui vous propose de piloter vos positions se situe dans ce champ, qu'il appelle cela gestion, mandat ou simple « coup de main ». Secundo, le démarchage est réservé : « Seules les sociétés bénéficiant du statut de prestataire de services sur crypto-actifs (PSCA) ont le droit de vous démarcher pour vous proposer leurs services. » Un message non sollicité qui propose de gérer votre compte vient donc, dans l'immense majorité des cas, de quelqu'un qui n'en a pas le droit.
La vérification est gratuite et prend deux minutes :
- Chercher le nom et le site dans la liste blanche des PSCA agréés en France ou dans l'Union européenne, publiée par l'AMF.
- Pour une banque ou un courtier en ligne, chercher plutôt dans le registre Regafi.
- Passer le nom dans les listes noires de l'AMF, qui regroupent les acteurs non autorisés et les usurpations d'identité d'acteurs régulés.
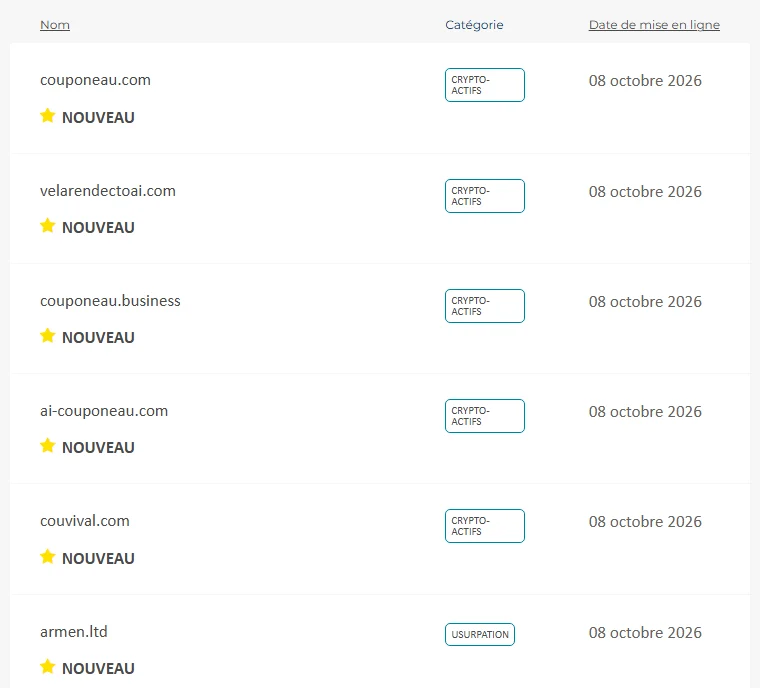
Le tableau est vivant : lors de notre consultation, la page portait une mise à jour du 9 octobre 2026 et la première page de résultats affichait une série d'ajouts du 8 octobre, classés en « Crypto-actifs » ou en « Usurpation » — cette seconde catégorie désigne les acteurs qui se font passer pour une société régulée. L'AMF prévient elle-même que ces listes « ne peuvent être exhaustives » et renvoie vers le service I-SCAN, qui agrège les listes noires de plus de 150 régulateurs dans le monde. Ne pas figurer sur une liste noire ne vaut donc pas autorisation : c'est la liste blanche qui fait foi.
L'AMF publie également les signaux d'alerte qui, dans ce type de sollicitation, reviennent presque toujours : vous ne connaissez pas la personne qui vous contacte, on vous promet des rendements très élevés et sans risque, vous devez décider vite, on vous demande un virement sur un RIB à l'étranger. Dernier rappel de la même page, utile à garder en tête : le Fonds de garantie des dépôts et de résolution ne couvre pas les crypto-actifs.
Vous avez déjà partagé une clé : l'ordre des gestes
- Supprimer la clé d'abord. Sur le site : icône de profil, puis [Compte] et [Gestion des API] ; dans l'application : [Plus], section [Autre], [Gestion des API]. Supprimez la clé concernée, ou toutes si vous avez un doute. Une clé supprimée cesse immédiatement de fonctionner, quelles que soient ses autorisations.
- Regarder ce qui était coché. Avant de supprimer, notez les autorisations actives et la restriction IP : cela vous dira si le tiers pouvait seulement lire, trader, ou retirer. Vérifiez ensuite l'historique des ordres, celui des retraits et le journal des connexions.
- Reprendre la main sur les accès. Changez le mot de passe, vérifiez vos appareils connectés et l'état de votre A2F. Si votre application d'authentification est en vrac au moment où vous en avez le plus besoin, les trois procédures officielles et le blocage de 48 heures qui suit une réinitialisation sont décrits dans notre article sur Google Authenticator perdu sur Binance. Pour verrouiller la connexion elle-même, voir comment activer une clé d'accès sans risquer de se bloquer.
- Refermer les portes annexes. Activez la liste blanche des adresses de retrait et, si ce n'est pas fait, le code anti-phishing : c'est ce qui vous permettra ensuite de reconnaître un vrai e-mail Binance au milieu des messages de « récupération de fonds » qui suivent souvent ce genre d'épisode.
- Documenter, puis signaler. Conservez les captures de la conversation, les identifiants de transaction des retraits sortants et les relevés. Côté français, l'AMF reçoit les signalements via Epargne Info Service et publie les mises en garde ; une plainte reste la voie judiciaire. L'AMF le dit sans détour sur cette même page : en cas d'arnaque avérée, « les chances de retrouver votre argent sont très minces ».
Questions fréquentes
Une clé en lecture seule est-elle sans danger ? Elle ne permet pas de passer d'ordre ni de retirer, mais elle expose vos positions, votre historique et vos soldes — matière première idéale pour un discours sur mesure (« je vois que vous avez X USDT bloqués, je peux vous aider »). Binance recommande de supprimer tout accès API inutilisé, lecture comprise.
Peut-on limiter une clé à une seule paire ? Le panneau des autorisations comporte une option de liste blanche de symboles, visible sur la capture ci-dessus à côté des autres autorisations. C'est une restriction utile pour un outil que vous contrôlez vous-même ; elle ne transforme pas en « sans risque » une clé remise à un inconnu.
Binance peut-il annuler les ordres passés par un tiers avec ma clé ? Rien dans la documentation officielle ne le prévoit, et la plateforme indique ne pas prendre en charge les outils tiers. Techniquement, ces requêtes sont signées avec vos identifiants.
Et le copy trading proposé par la plateforme elle-même ? Ce sont des produits internes, soumis à leurs propres conditions, et ils ne demandent jamais vos clés API par message privé. La règle de tri reste la même : toute société qui vous sollicite pour gérer vos cryptos doit figurer sur la liste blanche des PSCA.
Sources officielles consultées le 16 octobre 2026
- Comment créer des clés API sur Binance ? — mise à jour indiquée sur la page : 20 mars 2025. Source des prérequis, des types de clés HMAC et Ed25519/RSA, de la règle sur les clés à IP non restreinte, de l'obligation d'IPv4 pour le retrait et de la date du 30 janvier 2023. Les deux captures d'interface de cet article proviennent de cette page ; les identifiants y sont floutés par Binance.
- Questions fréquentes sur les API — mise à jour indiquée sur la page : 13 janvier 2025. Source des limites de requêtes et d'ordres, des bannissements liés au modèle d'apprentissage automatique, de l'erreur 403, de l'absence d'assistance sur les outils tiers et de la suppression des clés en cas de désactivation du compte.
- Conseils de sécurité pour le compte Binance — source des consignes sur les clés API, la liste blanche des retraits et le code anti-phishing.
- Investir en crypto-actifs : quel professionnel choisir ? (AMF) — page datée du 27 juillet 2026. Source du statut PSCA depuis le 1er juillet 2026, de la liste des services concernés, de la règle sur le démarchage et de l'absence de couverture par le FGDR.
- Listes noires et mises en garde (AMF) — relevé du 16 octobre 2026 : mise à jour de la page au 9 octobre 2026, ajouts datés du 8 octobre 2026, mention du service I-SCAN et des signaux d'alerte.
- Listes blanches (AMF) — point de départ pour vérifier l'agrément d'un professionnel.
Les captures d'interface Binance de cet article sont celles publiées sur la page d'aide officielle ; les captures de l'AMF ont été réalisées le 16 octobre 2026 sur les pages citées.
Pour ouvrir un compte, vous pouvez passer par ce lien : le code BNB608 se remplit tout seul. La page d'inscription annonce un cashback sur frais de trading pouvant atteindre 20 % ; seul l'affichage en vigueur au moment de votre inscription fait foi. Nous pouvons toucher une commission.
Cet article décrit des règles publiées par Binance et des informations publiées par l'AMF à la date indiquée. Il ne constitue ni un conseil en investissement, ni un conseil juridique. Les paramètres de sécurité, les limites techniques et les listes de l'AMF évoluent : vérifiez-les sur les pages officielles au moment où vous en avez besoin.