Keamanan akun
Kunci API Binance untuk robot trading: izin mana yang aman
Kunci API tidak bisa dipakai masuk ke akun Anda, tapi izin perdagangan saja sudah cukup untuk menguras saldo: satu putaran beli-jual di pasar tipis memakan 14,30% pada 27 Oktober 2026.
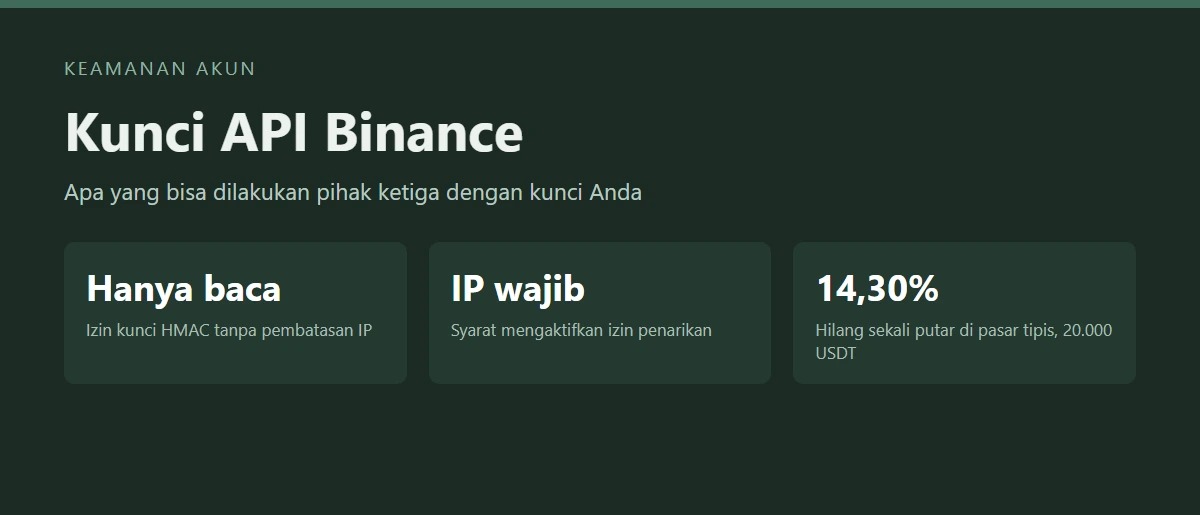
Tawarannya bisa datang dari jasa robot trading, dari penyedia bot sinyal, atau dari kenalan yang menawarkan mengelola akun Anda, dan kalimat pembukanya sering sama: "Saya tidak minta kata sandi, cukup kunci API. Dana tetap di akun Anda." Kalimat itu benar secara teknis — kunci API memang tidak bisa dipakai untuk masuk ke akun Anda, tidak bisa mengubah kata sandi, dan tidak bisa menonaktifkan verifikasi dua langkah. Tapi "dana tetap di akun Anda" bukan berarti dana itu aman.
Halaman resmi Binance menjelaskan sendiri apa yang dibuka oleh sebuah kunci API: Anda dapat melihat dompet dan data transaksi, melakukan perdagangan, serta menyetor dan menarik dana di program pihak ketiga. Tiga kemampuan itu dibagi ke dalam izin-izin terpisah, dan di situlah letak perbedaan antara kunci yang aman dibagikan dan kunci yang sebaiknya tidak pernah keluar dari tangan Anda.
Kunci API bukan kata sandi, tapi juga bukan sekadar akses lihat
Saat dibuat, satu kunci API terdiri dari dua bagian: kunci publik (API Key) dan Kunci Rahasia (Secret Key). Binance menyediakan dua jenis. Kunci yang dihasilkan sistem memakai enkripsi simetris HMAC — Anda menerima keduanya dari Binance. Kunci yang Anda buat sendiri memakai enkripsi asimetris Ed25519 atau RSA: pasangan kunci dibuat di komputer Anda, dan hanya kunci publiknya yang diserahkan ke Binance.
Bedanya penting untuk urusan "siapa pegang apa". Pada kunci HMAC, Kunci Rahasia hanya ditampilkan satu kali, yaitu saat kunci dibuat. Setelah itu Binance menyamarkannya menjadi tanda bintang dan tidak bisa menampilkannya lagi; kalau hilang, satu-satunya jalan adalah membuat kunci baru. Artinya, kalau Anda pernah menyalin Kunci Rahasia ke sebuah percakapan atau ke sebuah situs, Anda tidak bisa "menariknya kembali" — yang bisa Anda lakukan hanya menghapus kuncinya.
Sebelum bisa membuat kunci sama sekali, akun harus memenuhi tiga syarat: verifikasi dua langkah aktif, verifikasi identitas selesai, dan pernah ada setoran dalam jumlah berapa pun ke Dompet Spot. Syarat ketiga sering mengagetkan pemilik akun baru yang sudah diminta menyiapkan kunci sebelum menyetor apa pun.
Pagar yang sudah dipasang Binance secara default
Ini bagian yang paling sering disalahpahami, termasuk oleh orang yang meminta kunci Anda.
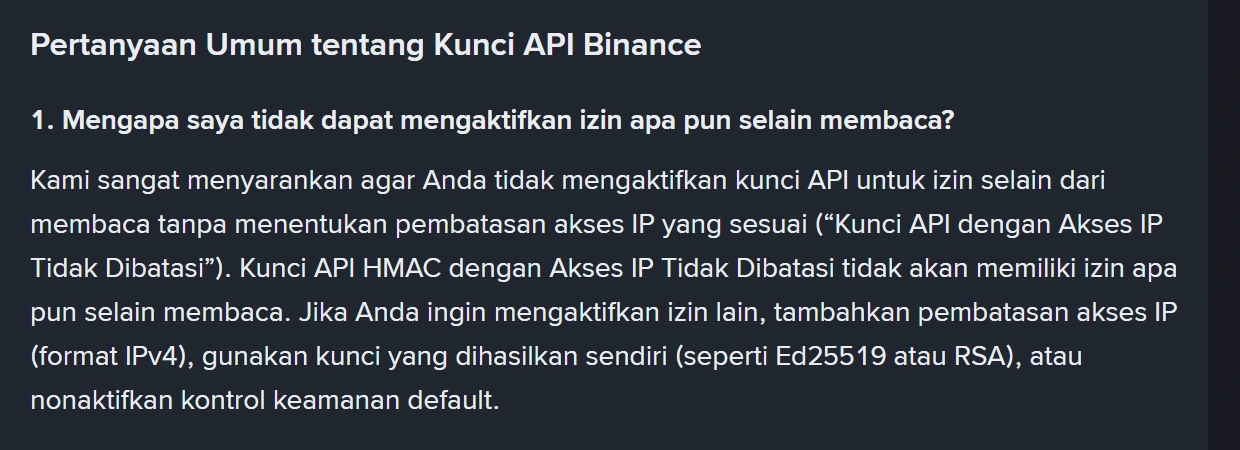
Kunci HMAC dengan akses IP tidak dibatasi tidak akan memiliki izin apa pun selain membaca. Kalau Anda ingin mengaktifkan izin lain, ada tiga jalan: menambahkan pembatasan akses IP dalam format IPv4, memakai kunci yang Anda buat sendiri seperti Ed25519 atau RSA, atau mematikan kontrol keamanan default. Aturan ini berlaku sejak 30 Januari 2023 pukul 07.00 WIB.
Untuk izin penarikan, pagarnya lebih tinggi lagi: menambahkan pembatasan akses IP bersifat wajib. Tidak ada cara mengaktifkan izin penarikan pada kunci yang bisa dipanggil dari alamat IP mana saja.
Ada satu pagar kecil lagi yang kadang terlihat seperti kerusakan: kalau kunci dibuat sebelum Anda mengaktifkan akun Futures, atau kalau Anda memakai Margin Portofolio, kunci itu tidak akan bisa mengaktifkan izin Futures. Solusinya membuat kunci baru, bukan menghubungi dukungan.
Jadi kalau seseorang meminta Anda mematikan pembatasan IP "supaya bot-nya lancar", yang sebenarnya dia minta adalah agar kunci itu bisa dipakai dari komputer mana pun, termasuk komputernya sendiri di kemudian hari.
Tanpa izin penarikan pun, saldo bisa habis
Argumen "izin penarikan saya matikan, jadi aman" adalah alasan paling umum orang menyerahkan kunci. Masalahnya, menguras akun tidak membutuhkan izin penarikan — cukup izin perdagangan dan pasar yang tipis.
Mekanismenya begini. Kalau sebuah pasangan Spot hanya ditransaksikan beberapa puluh ribu dolar sehari, buku ordernya tipis. Order pasar yang besar akan naik melewati banyak lapis harga, dan menjualnya kembali akan turun melewati lapis yang sama di arah sebaliknya. Selisih itu hilang dari saldo Anda dan berpindah ke pemilik order di seberangnya.
Supaya tidak berhenti sebagai teori, kami menghitungnya dari buku order publik Binance pada 27 Oktober 2026. Skenarionya sederhana: belanjakan sejumlah USDT dengan order pasar, lalu langsung jual kembali semuanya dengan order pasar, dengan biaya taker 0,1% di kedua sisi.
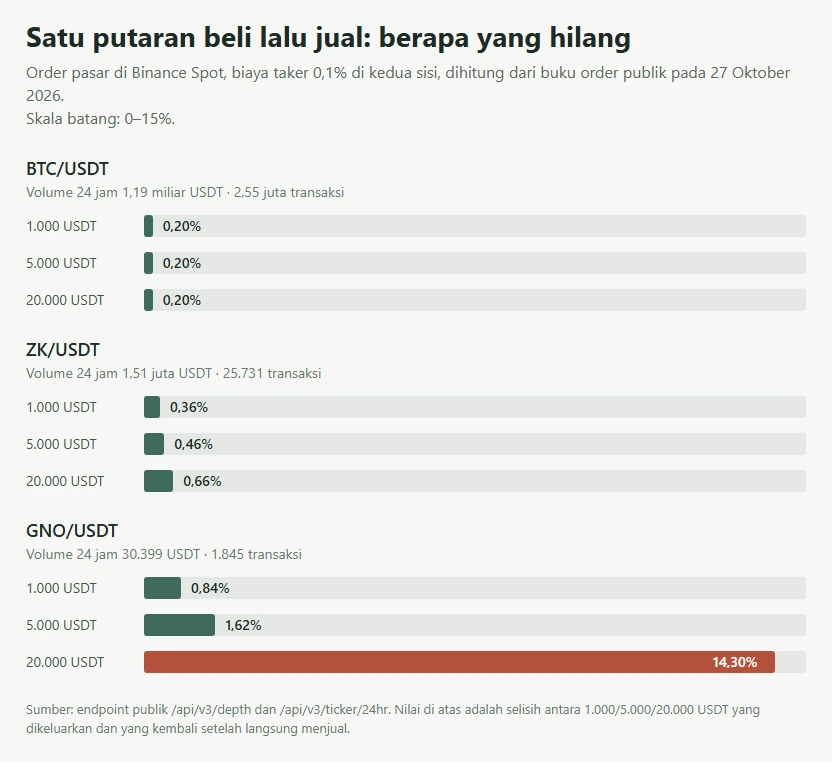
Di BTC/USDT yang hari itu mencatat volume 1,19 miliar USDT dalam 24 jam dari 2,55 juta transaksi, hasilnya datar: 0,20% untuk ketiga ukuran, dan angka itu praktis seluruhnya biaya transaksi. Pasar sebesar itu tidak bergerak oleh order 20.000 USDT.
Di ZK/USDT dengan volume 1,51 juta USDT, kerugiannya naik pelan dari 0,36% ke 0,66%.
Di GNO/USDT, yang hari itu hanya mencatat volume 30.399 USDT dari 1.845 transaksi, polanya berubah drastis: 0,84% pada 1.000 USDT, 1,62% pada 5.000 USDT, lalu 14,30% pada 20.000 USDT. Penyebabnya terlihat di buku ordernya — seluruh order beli yang tercatat di sisi lawan hanya bernilai sekitar 17.166 USDT, jadi penjualan 20.000 USDT menghabiskan hampir seluruh permintaan yang ada.
Dan ini baru satu putaran. Batas resmi API Binance mengizinkan 100 order per 10 detik dan 200.000 order per 24 jam untuk satu akun. Mengulang putaran seperti itu beberapa puluh kali tidak butuh waktu lama.
Yang menahan sebagian — bukan seluruhnya — adalah sistem penilaian Binance sendiri. Perilaku perdagangan dibandingkan dengan pengguna rata-rata, dan akun yang menyimpang terlalu jauh akan diblokir selama 5 menit sampai 3 hari. Skor penyalahgunaan naik antara lain kalau akun berulang kali mendahului harga terbaik di buku order, atau membuat dan membatalkan order dengan sangat cepat tanpa benar-benar bertransaksi. Pagar ini dirancang untuk melindungi pasar, bukan untuk mengembalikan dana Anda.
Kalau Anda belum terbiasa membaca buku order dan ingin tahu kenapa order pasar bisa tereksekusi jauh dari harga yang tertera di layar, bagian mekanismenya kami uraikan di catatan tentang beda order Limit dan order Pasar di Binance.
Tiga permintaan yang pantas membuat Anda berhenti
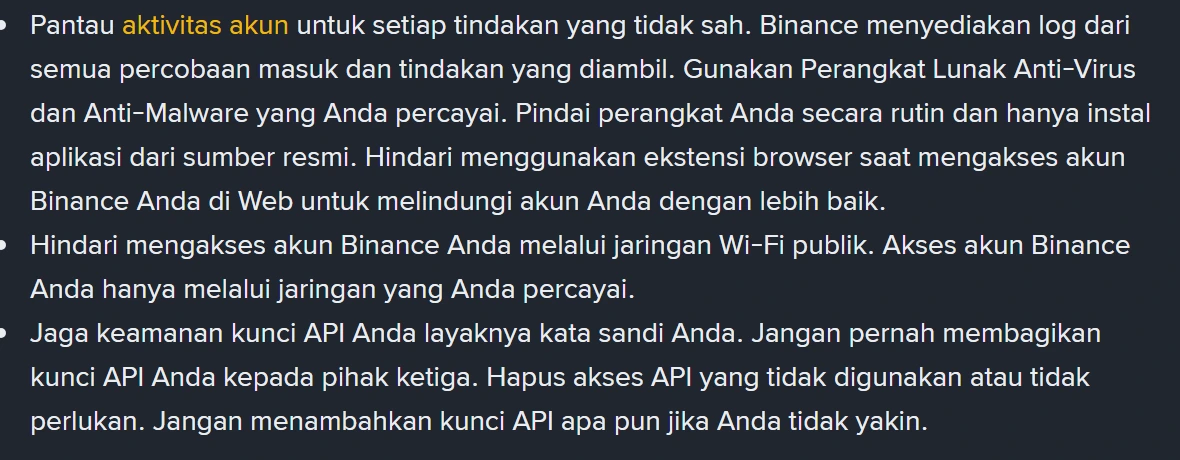
"Kirim API Key dan Secret Key-nya." Halaman bantuan Binance menulisnya tanpa syarat: jaga keamanan kunci API layaknya kata sandi, jangan pernah membagikannya kepada pihak ketiga, hapus akses API yang tidak digunakan, dan jangan menambahkan kunci apa pun kalau Anda tidak yakin.
Halaman Pertanyaan Umum tentang API menambahkan satu kalimat yang jarang dikutip: memasukkan kunci API dan/atau Kunci Rahasia Anda pada platform pihak ketiga mana pun memunculkan risiko keamanan, dan penggunaannya menjadi tanggung jawab Anda sendiri.
"Matikan dulu pembatasan IP-nya." Pembatasan IP adalah satu-satunya hal yang membuat izin selain membaca bisa aktif pada kunci HMAC. Melepasnya bukan penyesuaian teknis kecil; itu melepas pagar utamanya.
"Aktifkan izin penarikan biar profitnya bisa ditarik otomatis." Penarikan otomatis ke rekening Anda sendiri bukan alasan yang masuk akal untuk pihak ketiga, karena penarikan ke alamat Anda sendiri bisa Anda lakukan sendiri kapan saja. Kalau Anda memang menjalankan alat sendiri dan butuh izin itu, pasangkan dengan daftar putih alamat penarikan supaya dana hanya bisa keluar ke alamat yang sudah Anda daftarkan.
Satu hal lagi yang perlu diketahui sebelum menilai tawaran apa pun: Binance menyatakan tidak mendukung layanan atau alat pihak ketiga, dan mengarahkan penggunanya ke pengembang alat tersebut kalau ada masalah. Kalau sebuah bot menghabiskan saldo Anda lewat perdagangan yang Anda izinkan sendiri, tidak ada tiket dukungan yang membatalkannya.
Kalau kunci sudah terlanjur diberikan
Urutannya singkat, dan urutannya penting.
- Hapus kuncinya lebih dulu, di Manajemen API. Selama kunci masih aktif, langkah lain tidak menghentikan apa pun.
- Periksa order terbuka dan riwayat perdagangan, termasuk pasangan yang tidak pernah Anda sentuh. Order terbuka yang tertinggal bisa tereksekusi nanti.
- Periksa daftar putih alamat penarikan dan riwayat penarikan. Kalau ada alamat yang tidak Anda kenal, perlakukan kejadian ini sebagai akun yang disusupi, bukan sekadar kunci yang bocor.
- Kalau ada tanda akun disusupi — misalnya percobaan masuk yang tidak Anda kenali, perubahan pengaturan, atau penarikan yang bukan Anda — urutan tindakan daruratnya berbeda dan harus cepat. Langkahnya kami uraikan terpisah di catatan tentang apa yang harus didahulukan saat akun Binance diretas.
Setelah itu, naikkan dasar keamanan akunnya. Kunci API hanya salah satu pintu; verifikasi dua langkah dan mengaktifkan passkey di akun Binance menutup pintu yang jauh lebih sering dipakai.
Pertanyaan yang sering muncul
Kalau saya cuma memberi izin membaca, aman?
Lebih aman, tapi bukan netral. Izin membaca membuka isi dompet, riwayat transaksi, dan posisi Anda kepada siapa pun yang memegang kunci itu. Data tersebut tetap berguna untuk penipuan yang disusun khusus untuk Anda — misalnya pesan yang menyebut angka saldo Anda dengan tepat supaya terdengar meyakinkan.
Kunci API saya hilang sendiri dari daftar. Kenapa?
Menurut halaman bantuan Binance, hanya ada dua penjelasan: kunci dibuat sebelum 7 Maret 2018 dan akun lama tidak aktif, atau akun pernah dinonaktifkan sehingga seluruh kunci aktif ikut dihapus. Anda bisa membuat kunci baru tanpa masalah.
Saya sudah terlanjur memberi kunci dan dananya habis dipakai bertransaksi. Bisa dibatalkan?
Perdagangan yang sudah tereksekusi di pasar tidak bisa dibatalkan, dan Binance menyatakan tidak menangani masalah yang berasal dari alat pihak ketiga. Yang masih berguna adalah menghapus kunci, mengamankan akun, dan menyimpan riwayat order sebagai catatan.
Apakah bot yang saya jalankan sendiri juga berisiko?
Risikonya pindah tempat: dari orang lain ke mesin Anda sendiri. Simpan Kunci Rahasia di luar kode program, pakai pembatasan IP, dan hapus kunci lama yang sudah tidak dipakai — tiga hal yang juga disarankan halaman keamanan akun Binance.
Sumber dan tanggal pemeriksaan
- Bagaimana Cara Membuat Kunci API di Binance? — halaman menyatakan terakhir diperbarui 20 Maret 2025; sumber syarat pembuatan kunci, jenis HMAC dan Ed25519/RSA, aturan pembatasan IP, ketentuan 30 Januari 2023 pukul 07.00 WIB, dan tangkapan layar pertama; dibaca 27 Oktober 2026
- Pertanyaan Umum tentang API — halaman menyatakan terakhir diperbarui 13 Januari 2025; sumber batas 100 order per 10 detik dan 200.000 order per 24 jam, blokir 5 menit sampai 3 hari, keterangan Kunci Rahasia hanya tampil sekali, dan pernyataan tentang alat pihak ketiga; dibaca 27 Oktober 2026
- Tips Keamanan Akun Binance — sumber butir tentang kunci API dan tangkapan layar kedua; dibaca 27 Oktober 2026
- Buku order dan statistik 24 jam pasar Spot Binance dari endpoint publik
/api/v3/depthdan/api/v3/ticker/24hr— sumber perhitungan kerugian satu putaran untuk BTC/USDT, ZK/USDT, dan GNO/USDT; dibaca 27 Oktober 2026
Norluno adalah situs independen dan bukan Binance. Aturan izin, batas permintaan, dan tampilan halaman bisa berubah tanpa pemberitahuan; kedalaman pasar berubah setiap menit, jadi angka di grafik adalah rekaman satu hari, bukan ramalan. Artikel ini menjelaskan cara kerja izin kunci API, bukan saran investasi.
Kalau memang mau buka akun, masuk lewat tautan ini—kode BNB608 terisi otomatis. Halaman pendaftaran menampilkan sendiri besaran rabat yang berlaku saat Anda membukanya. Kami bisa dapat komisi dari itu.